Portier przy wejściu do budynku sprawdza, kto wchodzi i kto wychodzi – ale nie zagląda w środek walizki każdego gościa. Podstawowy firewall działa dokładnie tak: kontroluje, kto może nawiązać połączenie, ale nie zawsze wie, co w tym połączeniu się kryje. To, jak głęboko zapora zagląda w ruch sieciowy, różni się radykalnie między generacjami urządzeń i decyduje o tym, czy ochrona jest realna czy pozorna.
Zapora sieciowa to jeden z fundamentów bezpieczeństwa każdej firmy. Ten artykuł wyjaśnia, co to jest firewall, jak działa od strony technicznej, czym różnią się od siebie trzy generacje firewalli i kiedy firma powinna sięgnąć po sprzętowe rozwiązanie klasy enterprise.
Co to jest firewall?
Według definicji NIST (National Institute of Standards and Technology) zawartej w publikacji SP 800-41 Rev. 1 Guidelines on Firewalls and Firewall Policy:
„Firewalls are devices or programs that control the flow of network traffic between networks or hosts employing differing security postures."
– NIST SP 800-41 Rev. 1 (2009)
RFC 2979 IETF (Internet Engineering Task Force) doprecyzowuje: „A 'firewall' is an agent which screens network traffic in some way, blocking traffic it believes to be inappropriate, dangerous, or both."
W praktyce firewall (zapora sieciowa) to urządzenie lub oprogramowanie, które:
- stoi na granicy między sieciami o różnym poziomie zaufania (np. internet – sieć wewnętrzna firmy, sieć LAN – serwery),
- analizuje ruch sieciowy przechodzący przez tę granicę,
- przepuszcza ruch dozwolony i blokuje ruch niedozwolony zgodnie z zdefiniowaną polityką bezpieczeństwa (ang. firewall policy).
Skąd pochodzi nazwa „firewall"? To dosłownie „ściana ogniowa" – ściana budowlana zaprojektowana tak, żeby zatrzymać pożar i nie dopuścić do jego rozprzestrzenienia na pozostałą część budynku. W sieciach komputerowych firewall pełni analogiczną rolę: ma powstrzymać zagrożenie na granicy sieci, zanim zdąży się rozprzestrzenić po całej infrastrukturze firmy.
Jak działa firewall od środka?
Każdy pakiet sieciowy trafiający do firewalla jest oceniany względem zestawu reguł (reguły są analizowane kolejno, od pierwszej do ostatniej). Reguła określa: „jeśli ruch spełnia kryteria X, wykonaj akcję Y (przepuść / zablokuj / loguj)". Kryteria, które firewall może sprawdzić, zależą od jego rodzaju.
Filtrowanie pakietów (warstwa 3/4 OSI)
Podstawowy poziom analizy – firewall ocenia każdy pakiet osobno, patrząc wyłącznie na nagłówek:
- adres IP źródłowy i docelowy,
- numer portu TCP/UDP (np. 80 = HTTP, 443 = HTTPS, 22 = SSH),
- protokół (TCP, UDP, ICMP).
Regułą może być: „Zablokuj wszystkie pakiety przychodzące z internetu na port 23 (Telnet)". Firewall wykonuje ją bez zaglądania w treść pakietu – decyzja zapada wyłącznie na podstawie nagłówków.
Stateful Inspection – inspekcja stanowa (warstwa 4 OSI)
Firewall stateful pamięta stan aktywnych sesji sieciowych. Śledzi tzw. tablicę stanów (ang. connection tracking table) – rejestr otwartych połączeń TCP, UDP i ICMP. Dzięki temu odróżnia odpowiedź serwera na zapytanie wewnętrzne (dozwolona) od nieoczekiwanego pakietu przychodzącego z zewnątrz (podejrzany). Stateful Inspection zapobiega atakom z podzielonych pakietów i spoofingowi sesji, z którymi filtr bezstanowy sobie nie radził.
Deep Packet Inspection – inspekcja głęboka (warstwa 7 OSI)
Najgłębszy poziom analizy – firewall patrzy już nie tylko na nagłówek, ale i na treść pakietu. Identyfikuje konkretne aplikacje (nie tylko porty), wykrywa exploity w protokołach aplikacyjnych i może odszyfrować ruch HTTPS w celu sprawdzenia jego zawartości. DPI jest jednym z elementów firewalla klasy Next-Generation (NGFW) – obok kontroli aplikacji, IPS i świadomości tożsamości użytkownika. Ważna uwaga praktyczna: firewall bez inspekcji TLS widzi jedynie SNI i certyfikat, nie treść przesyłaną w szyfrowanym tunelu – a dziś ponad 90% ruchu internetowego to HTTPS.
| Poziom analizy | Warstwa OSI | Co sprawdza | Przykład reguły |
|---|---|---|---|
| Filtrowanie pakietów | L3 / L4 | IP, port, protokół | Blokuj port 23 (Telnet) z zewnątrz |
| Stateful Inspection | L4 | Stan sesji TCP/UDP | Zezwól na odpowiedzi do otwartych połączeń; blokuj resztę |
| Deep Packet Inspection | L7 | Aplikacja, treść, użytkownik | Blokuj aplikacje P2P niezależnie od portu; zezwól na Teams, blokuj nieznane tunele HTTPS |
Trzy generacje firewalli – od filtra pakietów do NGFW
Technologia firewalli rozwijała się równolegle z zagrożeniami. Każda generacja odpowiadała na słabości poprzedniej.
Firewall sprzętowy a programowy
Poza podziałem na generacje, firewalle różnią się też formą wdrożenia.
Firewall programowy (software firewall)
Oprogramowanie zainstalowane na ogólnym sprzęcie lub maszynie wirtualnej. Przykłady: Windows Defender Firewall (firewall hosta – chroni jedno urządzenie), iptables/nftables w Linuksie, pfSense lub OPNsense na serwerze x86. Wystarczający dla małych wdrożeń lub jako ostatnia linia obrony na endpoincie – niewystarczający jako główna zapora sieci firmowej ze względu na brak dedykowanego sprzętu, ograniczoną wydajność przy większym ruchu i trudniejszą centralizację zarządzania.
Firewall sprzętowy (hardware appliance)
Dedykowane urządzenie zaprojektowane wyłącznie do zadań zapory sieciowej – z procesorami zoptymalizowanymi pod kątem inspekcji ruchu, wieloma interfejsami sieciowymi i gotowymi mechanizmami HA (High Availability). Przetwarza ruch z prędkością liniową bez zauważalnych opóźnień. W większości firm powyżej kilkunastu użytkowników jest to rekomendowane rozwiązanie. Zarządzany centralnie przez konsolę administracyjną.
Szczegółowe porównanie i tabela doboru modelu do wielkości firmy: Firewall sprzętowy dla firmy – jak wybrać?
Co firewall robi – a czego nie robi
Firewall to potężne narzędzie, ale nie rozwiązuje wszystkich problemów bezpieczeństwa. Ważne jest zrozumienie jego granic – szczególnie dla firm, które traktują firewall jako jedyną warstwę ochrony.
| Funkcja | Klasyczny firewall (SPI) | NGFW |
|---|---|---|
| Blokowanie nieautoryzowanych połączeń (IP/port) | Tak | Tak |
| Egzekwowanie polityk dostępu między segmentami sieci | Tak | Tak |
| Kontrola konkretnych aplikacji (nie tylko portów) | Nie | Tak |
| Blokowanie malware ukrytego w ruchu HTTPS | Nie | Tak (z lic. TM/TMC) |
| Filtrowanie phishingu i złośliwych stron | Nie | Tak (z lic. TC/TMC) |
| Szyfrowanie połączeń między oddziałami (VPN/SD-WAN) | Zależy od modelu | Tak |
| Zastąpienie backupu danych | Nie | Nie |
Firewall nie jest jedyną warstwą ochrony – jest pierwszą. Skuteczna ochrona firmy obejmuje też zarządzanie endpointami (EDR/antywirus), politykę backupu, aktualizacje oprogramowania i świadomość bezpieczeństwa pracowników.
Firewall w firmie – od czego zacząć?
Wybór firewalla dla firmy zależy od kilku czynników: liczby użytkowników i urządzeń, przepustowości łącza internetowego, wymagań dotyczących VPN lub SD-WAN, a także od tego, jakie licencje (funkcje NGFW) są potrzebne.
Nowoczesny firewall firmowy chroni nie tylko granicę internet–LAN (ruch north-south), ale coraz częściej pełni też rolę punktu kontroli ruchu wewnątrz sieci (ruch east-west). Ataki ransomware zazwyczaj wchodzą przez phishing, a następnie rozprzestrzeniają się lateralnie między urządzeniami w tej samej sieci. Segmentacja – podział sieci na VLAN-y z regułami egzekwowanymi przez firewall – skutecznie ogranicza zasięg takiego ataku nawet po przełamaniu pierwszej linii obrony.
Sprzętowy NGFW dla małego biura (do ~30 użytkowników). To mniej niż koszt jednego dnia przestoju operacyjnego dla większości firm po ataku ransomware.
Cisco Secure Firewall Threat Defense to platforma NGFW dostępna w modelach od desktop do rack 1U, pokrywająca potrzeby firm od kilku do kilkuset pracowników:
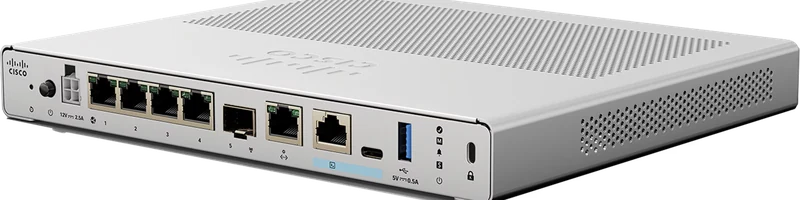
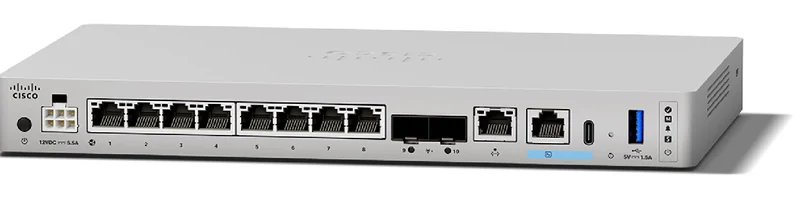
- CSF 220 – małe biuro, do ~30 użytkowników, desktop,
- CSF 1210/1220 – firma 30–100 osób, 8x 1G (1220 dodatkowo 2x SFP+ 10G),
- CSF 1230/1240/1250 – duże organizacje i centra danych, Rack 1U.
Jeśli firma ma kilka oddziałów i potrzebuje bezpiecznych połączeń między lokalizacjami, warto zapoznać się z artykułem SD-WAN – co to jest i jak bezpiecznie połączyć oddziały firmy?